在当前的商业环境中,安全与合规至关重要。由于 92% 的组织每年都要进行多次合规审计,SOC 2 始终位列各行业企业最核心的三大框架之一。
对于处理敏感数据的公司而言,确保合规不仅是建立信任的工具,更会直接影响客户关系和业务增长。然而,管理复杂的 SOC 报告往往极具挑战性。
本篇博客将为您解析什么是 服务与组织控制 (SOC) 报告,介绍其不同类型(SOC 1、SOC 2 和 SOC 3),并探讨它们对企业的重要性。我们还将深入探讨 SOC 报告如何助力企业建立信任、管控风险并优化流程。让我们开始吧。
核心要点
- SOC 报告的重要性:SOC 1、SOC 2 和 SOC 3 报告有助于企业展示其对安全、合规和运营效率的承诺。
- 针对不同需求量身定制:SOC 1 侧重于财务报告控制,SOC 2 涵盖安全性、可用性和隐私性,而 SOC 3 则提供简化的公开摘要。
- 实现合规的复杂性:组织常面临资源短缺、审计延误和供应商合规等挑战,因此建立结构化的 SOC 参与流程至关重要。
- SOC 报告提供信任与风险管理:SOC 合规性不仅能与客户和合作伙伴建立信任,还能有效管理风险,对于处理敏感数据的企业来说不可或缺。
- 持续合规是关键:SOC 合规并非一劳永逸;需要通过持续监控和定期审计来维持合规状态并确保数据安全。
什么是 SOC 报告?
SOC(服务组织控制)报告是由美国注册会计师协会 (AICPA) 开发的一套框架,用于评估公司的内部控制。这些报告向客户、合作伙伴和监管机构等利益相关方保证,敏感数据得到了安全管理。
SOC 报告是由获得 AICPA 认证的会计师事务所进行的独立评估。它们会对组织在各种系统、流程和基础设施中的内部控制进行评估。
接下来,让我们深入了解三种类型的 SOC 报告及其区别。
三种类型的 SOC 报告
SOC 报告分为三类:SOC 1、SOC 2 和 SOC 3。每种类型都有不同的用途和目标受众,旨在帮助企业展示其对安全、合规和运营效率的重视。
以下是这三种 SOC 报告的简要对比:
|
Criteria
|
SOC 1
|
SOC 2
|
SOC 3
|
|
Purpose
|
Controls impacting financial reporting
|
Security, availability, processing integrity, confidentiality, and privacy controls
|
High-level public summary of SOC 2 findings
|
|
Target Audience
|
Auditors, financial teams
|
Security, compliance officers, and technical teams
|
General public, marketing teams, and clients
|
|
Level of Detail
|
Financial control tests
|
In-depth control descriptions, test procedures, and results
|
Simplified summary without control details
|
|
Shareable Publicly
|
No
|
No
|
Yes
|
|
Trust Criteria Covered
|
N/A (focused on financial reporting)
|
Security, Availability, Processing Integrity, Confidentiality, Privacy
|
Security, Availability, Processing Integrity, Confidentiality, Privacy
|
SOC 1:财务报告控制
SOC 1 报告侧重于与财务报告相关的内部控制。客户或审计师会要求提供此类报告,以核实服务组织所管理财务数据的准确性。
- 示例:薪资处理公司可能会进行 SOC 1 审计,以验证薪资处理和税务义务的准确性。
SOC 2:安全与隐私控制
SOC 2 报告评估与安全性、可用性、处理完整性、机密性和隐私性相关的控制措施。这对于管理敏感数据的技术和云服务提供商尤为重要。
- 示例:SaaS 公司通过 SOC 2 审计可以证明其符合数据隐私标准,从而让客户对其安全实践放心。
- 受众:安全官、技术团队和合规专业人员。
SOC 2 提供了深入的见解,展示了组织如何确保敏感数据的安全处理。
- SOC 1 和 SOC 2 报告的类型:
- Type I:评估特定时间点的控制措施。
- Type II:评估在特定时期内(6-12 个月)控制措施的有效性。
SOC 3:SOC 2 的公开摘要
SOC 3 报告是 SOC 2 合规性的高层级摘要,专为公开分发而设计。报告中省略了有关控制措施和测试程序的敏感细节。
- 示例:云服务提供商可以使用其 SOC 3 认证来展示其安全工作,并与潜在客户建立信任。
- 受众:公众、营销团队和潜在客户。
SOC 3 将 SOC 2 中的信息进行了简化,使其更易于获取,同时依然能够证明企业对最佳实践的承诺。
这些报告不仅是监管要求,更是与客户及利益相关者建立并维护信任的宝贵工具。VJM Global 可以帮助您选择并准备合适的 SOC 报告,通过全程专家指导,确保您的业务符合所有必要标准。立即开始。
在清楚了解不同类型的 SOC 报告后,让我们探讨一下这些报告能为您的业务带来哪些益处。
SOC 报告的益处
SOC 报告提供的优势远不止于满足合规要求。以下是一些关键益处:
1. 降低责任风险
规范的 SOC 报告可确保您组织的安全协议得到妥善记录和验证。一旦发生数据泄露,SOC 报告可以证明您已采取了必要的安全措施,从而有助于降低法律和财务责任。
2. 规避法律费用与监管风险
不合规可能导致巨额罚款、处罚以及声誉受损。例如,拥有 SOC 2 报告的医疗保健提供商可以在审计期间证明其符合 HIPAA 标准,从而可能避免法律和监管层面的不利后果。
3. 支持战略扩张
对于寻求与大型组织合作或进入新市场的企业而言,SOC 报告通常是必备条件。例如,金融科技初创公司可以使用 SOC 1 报告来证明其稳健的金融交易控制能力。
这些报告对于确保与银行或金融机构的合作、促进业务增长以及进入市场至关重要。
4. 展示网络韧性方面的领导力
获得 SOC 认证向客户和合作伙伴传递了一个信号:您重视并致力于保护他们的数据隐私。例如,获得 SOC 2 认证的云服务提供商能够传递出强有力的信任信号,这有助于您在竞争中脱颖而出,并吸引忠实客户。
SOC 报告不仅能确保合规,还能增强组织的声誉,在日益激烈的竞争环境中促进增长、建立信任并实现长期成功。
在了解了关键益处之后,掌握如何根据您的具体需求选择合适的 SOC 报告至关重要。
选择合适的 SOC 报告
选择合适的 SOC 报告取决于您的具体需求以及将依赖该报告的受众。请结合您的业务目标,为您的企业挑选最合适的 SOC 报告。
- SOC 1:适用于需要证明对财务报表有影响的控制措施的公司。如需针对财务报表影响进行审计,请选择 SOC 1。
- SOC 2:适用于希望深入探索安全性、可用性、机密性、隐私性等方面的高科技或 SaaS 公司。如需对“信任服务标准”进行详细审查,请选择 SOC 2。
- SOC 3:一种简化的、面向公众的信任徽章,适用于您需要在不展示详细审计结果的情况下展示安全与合规成果的场景。如需分享高层级的保证徽章,请选择 SOC 3。
在 VJM Global,我们指导像您这样的企业选择最适合其独特需求的 SOC 报告,以确保合规性和运营效率。立即咨询专家。
时间表与预算
- Type I: 6-8 周,费用较低,现场工作量小。
- Type II: 3-6 个月的审计师现场工作(加上涵盖期),投入较高,保证程度更深。
- SOC 3: 遵循您的 SOC 2 时间表,仅需额外进行少量的公开摘要起草工作。
提示: 从 Type I 审计开始,同时收集 Type II 所需的证据。这种方法可以在您需要升级时节省大量时间和精力。
合同与市场要求
- 审查 RFP(建议书邀请函)和采购清单,确保完成所需的 SOC 认证。
- 识别行业强制要求,例如在金融或医疗保健等领域对网络安全 SOC 的要求。
- 尽早让法律、采购和安全团队参与,以确定您所需的具体报告。
仔细评估您的业务需求、时间表和受众,有助于您选择能够提供适当保证水平并支持合规目标的 SOC 报告。
既然您已经了解如何选择合适的报告,接下来让我们探讨一些常见的场景以及适合这些需求的 SOC 解决方案。
常见场景与 SOC 解决方案
在选择合适的 SOC 报告时,将决策与您的具体需求、目标和时间表保持一致至关重要。下表列出了一些常见场景以及最适合每种场景的 SOC 解决方案。
|
Scenario
|
Recommended SOC Report
|
Details
|
|
Need quick evidence for an RFP?
|
SOC 2 Type I
|
A design-only snapshot in 6–8 weeks, perfect for procurement and security teams needing quick assurance.
|
|
Proving your controls are working?
|
SOC 2 Type II
|
Tests the effectiveness over 6–12 months, showing that controls consistently operate in practice.
|
|
Financial audit on the horizon?
|
SOC 1
|
Type I provides a fast snapshot, while Type II delivers a full operational review for deeper insight.
|
|
Building public trust?
|
SOC 3
|
After your SOC 2 audit, issue a SOC 3 for a shareable badge, boosting marketing and client confidence.
|
|
Limited time or budget?
|
SOC 2 Type I
|
Start with a quick Type I to get coverage now, and later upgrade to Type II for deeper assurance.
|
|
Launching a new product with sensitive data?
|
SOC 2 Type II
|
Ensure your security controls are fully tested over several months to protect customer data and reassure stakeholders.
|
|
Enter a highly regulated market?
|
SOC for Cybersecurity
|
If you’re entering finance, healthcare, or government sectors, this SOC can meet stricter industry-specific requirements.
|
为您的独特需求选择合适的 SOC 报告,可确保合规性、建立信任并有效保障您的业务运营。
延伸阅读:企业审计清单指南
了解了这些场景后,让我们来看看企业在追求 SOC 合规过程中面临的一些挑战。
获取 SOC 报告的挑战
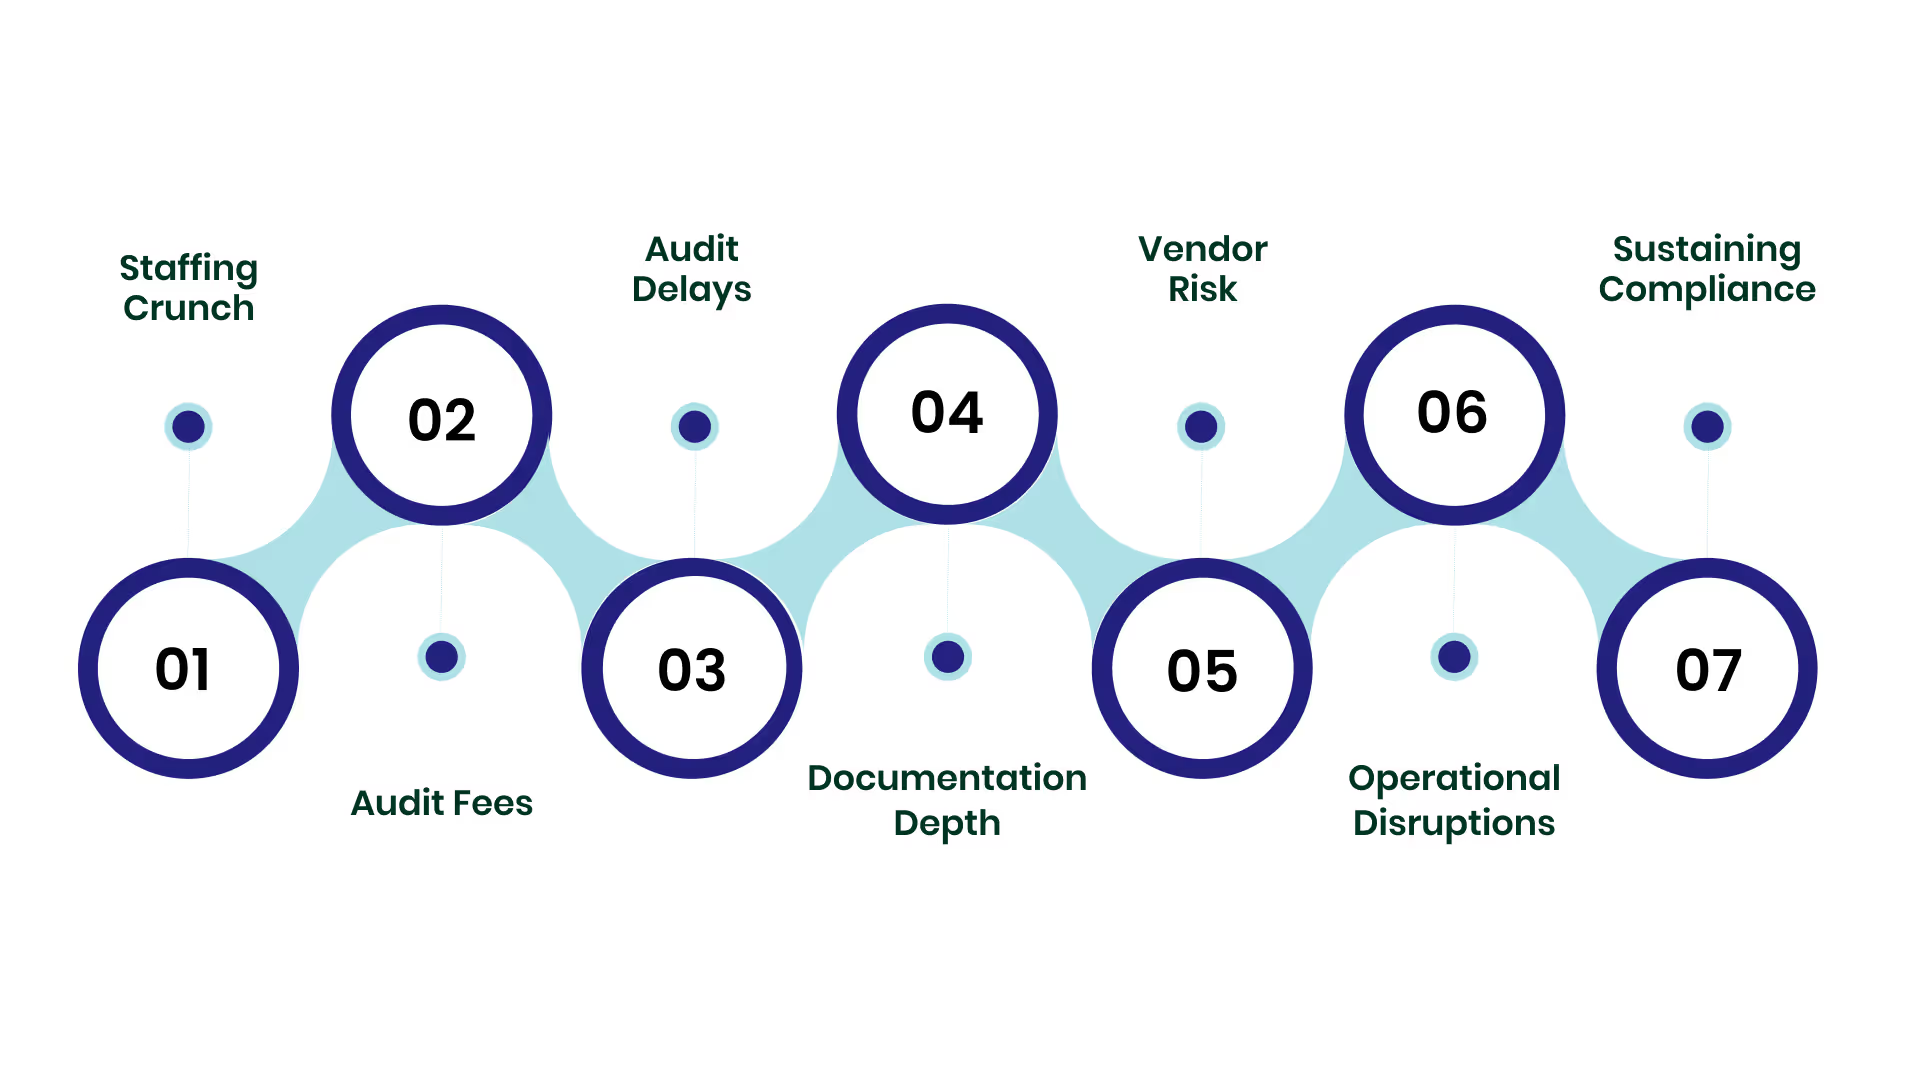
企业在获得 SOC 认证时往往会面临重大障碍。以下是其中最常见的挑战及其重要性分析:
- 人员短缺: 中小型企业可能因缺乏专门的合规人员而难以满足 SOC 2 的要求,导致流程显得不堪重负。
- 审计费用: SOC 2 Type II 审计的相关成本很高,尤其是考虑到准备评估、补救工作和内部人力成本时。
- 审计延误: 范围界定不明确或临时增加范围往往会延误审计进程,因为团队需要匆忙调整以适应新要求。
- 文档深度: 审计师需要详细的证据,例如版本历史记录和配置快照,这些资料的整理非常耗时。
- 供应商风险: 供应商可能无法保持相同的合规水平,这可能导致您自身的 SOC 认证出现缺口。
- 运营中断: 系统、流程或政策的变更可能会暂时影响生产力。
- 维持合规: 需要定期进行审计、监控和调整安全协议以保持合规。否则可能导致违规并带来声誉风险。
这些挑战揭示了 SOC 流程的全貌,强调了全面规划、资源配置以及对合规性持续承诺的必要性。
延伸阅读:管理离岸审计工作:常见挑战与解决方案
在了解了挑战和解决方案之后,VJM Global 将全程为您提供 SOC 报告之旅的指导。
与 VJM Global 一起简化 SOC 合规流程
处理 SOC 报告的复杂性可能会让人不知所措,但VJM Global 在此为您简化流程,确保您的企业轻松实现合规。以下是我们为您提供的支持:
- 专家级 SOC 合规咨询:我们提供针对 SOC 1、SOC 2 和 SOC 3 报告的定制化指导,帮助您理解合规要求并规避常见陷阱。
- 审计准备与就绪:从就绪评估到文档整理,我们助力您的企业为顺利、高效地通过 SOC 审计做好准备。
- 供应商合规管理:我们确保您的第三方供应商达到同样的高合规标准,从而降低与外部合作伙伴相关的风险。
- 持续合规支持:在获得 SOC 认证之后,我们仍提供持续的监控与审计服务,以确保您的合规状态长期稳固。
- 中小企业定制方案:VJM Global 提供可扩展的解决方案,让中小企业无需内部专家团队即可轻松管理 SOC 合规事务。
- 跨境专业服务:如果您正在拓展国际业务,我们可协助处理全球市场的 SOC 合规事宜,确保您同时满足本地与国际标准。
让 VJM Global 助您高效处理 SOC 报告流程,确保在每一个环节都实现安全性、合规性与运营成功。
结论
SOC 合规可能是一个复杂的过程,但对于旨在建立信任与安全性的企业而言,理解相关要求并克服常见障碍至关重要。弥补资源缺口、管理供应商合规性以及保持持续的审计就绪状态,都是迈向成功通过 SOC 审计的关键步骤。
凭借正确的策略与支持,企业能够顺利获得 SOC 认证并强化整体安全态势。VJM Global 提供专家指导与全面的解决方案,帮助您的企业高效达到 SOC 合规标准。立即联系我们 ,确保您在 SOC 流程中取得成功。
常见问题
1. SOC 报告的目的是什么?
SOC 报告旨在评估公司对其系统和数据的管理情况。它们有助于企业确保其服务符合必要的安全与合规标准。
2. 谁需要 SOC 2 合规?
SOC 2 合规对于科技公司、SaaS 提供商以及处理敏感客户数据的组织尤为重要。 如果您的业务涉及个人或财务信息,SOC 2 证明了您对数据安全与隐私的高度重视。
3. SOC 审计需要多久进行一次?
SOC 审计应每年进行一次,或者在您的系统、政策或运营发生重大变更时进行。定期审计有助于确保持续合规,并让您的客户确信您的安全实践始终保持最新。
4. SOC 2 Type I 和 Type II 报告有什么区别?
SOC 2 Type I 报告评估的是特定时间点上控制措施的设计情况,而 SOC 2 Type II 报告则评估这些控制措施在一段时间内(通常为六个月至一年)的有效性。Type II 报告更为全面,因为它考察的是控制措施的持续执行情况。
5. SOC 报告可以公开分享吗?
SOC 1 和 SOC 2 报告通常仅与需要了解您数据管理实践的特定客户及利益相关者分享。然而,SOC 3 报告旨在公开分享,它提供了一个高层级的概览,而不会涉及具体细节。