


En el entorno empresarial actual, la seguridad y el cumplimiento son fundamentales. Con el 92% de las organizaciones sometiéndose a múltiples auditorías de cumplimiento al año, SOC 2 se posiciona constantemente entre los tres marcos de trabajo más esenciales para empresas de todos los sectores.
Para las empresas que manejan datos confidenciales, garantizar el cumplimiento es una herramienta para generar confianza que puede influir en las relaciones con los clientes y en el crecimiento del negocio. Sin embargo, gestionar la complejidad de los informes SOC puede ser un desafío.
Este blog explicará qué son los informes de Control de Organización y Servicio (SOC), los diferentes tipos (SOC 1, SOC 2 y SOC 3) y por qué son importantes para las empresas. También cubriremos ideas clave sobre cómo los informes SOC ayudan a generar confianza, gestionar riesgos y mejorar los procesos. Comencemos.
La elaboración de informes SOC (Service Organization Control) es un marco desarrollado por el Instituto Americano de Contadores Públicos Certificados (AICPA) para evaluar los controles internos de una empresa. Estos informes aseguran a las partes interesadas, como clientes, socios y reguladores, que los datos confidenciales se gestionan de forma segura.
Los informes SOC son evaluaciones independientes realizadas por firmas de contadores públicos acreditadas por el AICPA. Evalúan los controles internos de una organización en diversos sistemas, procesos e infraestructuras.
A continuación, analizaremos más de cerca los tres tipos de informes SOC y en qué se diferencian.
Los informes SOC se dividen en tres categorías: SOC 1, SOC 2 y SOC 3. Cada tipo tiene un propósito diferente y está destinado a audiencias distintas, ayudando a las empresas a demostrar su compromiso con la seguridad, el cumplimiento y la eficiencia operativa.
Aquí tienes una comparación rápida de los tres tipos de informes SOC:
Los informes SOC 1 se centran en los controles internos relevantes para la información financiera. Los clientes o auditores solicitan estos informes para verificar la precisión de los datos financieros gestionados por las organizaciones de servicios.
Los informes SOC 2 evalúan los controles relacionados con la seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Son especialmente relevantes para proveedores de tecnología y servicios en la nube que gestionan datos confidenciales.
SOC 2 proporciona información detallada sobre cómo la organización garantiza el manejo seguro de los datos confidenciales.
SOC 3 reports are high-level summaries of SOC 2 compliance, designed for public distribution. They omit sensitive details about controls and testing procedures.
SOC 3 simplifies the information in SOC 2 for broader accessibility while still demonstrating commitment to best practices.
Estos informes no son solo requisitos reglamentarios; también son herramientas valiosas para generar y mantener la confianza con clientes y partes interesadas. VJM Global puede ayudarle a seleccionar y preparar el informe SOC adecuado, garantizando que su empresa cumpla con todos los estándares necesarios con la orientación de expertos en cada paso del camino. Empiece hoy mismo.
With a clear understanding of the different types of SOC reports, let's explore the benefits these reports offer to your business.

SOC reporting offers several advantages that go beyond meeting compliance requirements. Here are some key benefits:
Proper SOC reporting ensures that your organization's security protocols are well-documented and validated. In the event of a data breach, an SOC report can demonstrate that you followed the necessary security measures, helping reduce legal and financial liabilities.
Non-compliance can lead to hefty fines, penalties, and damage to your reputation. For instance, a healthcare provider with a SOC 2 report can demonstrate HIPAA compliance during an audit, potentially avoiding legal and regulatory repercussions.
SOC reports are often required for businesses looking to partner with larger organizations or enter new markets. For example, a fintech startup may use SOC 1 reports to demonstrate resilient financial transaction controls.
These are crucial for securing partnerships with banks or financial institutions, facilitating growth, and market entry.
Being SOC certified signals to customers and partners that you value their data privacy and are committed to safeguarding it. A SOC 2-certified cloud provider, for instance, sends a strong message of trustworthiness, which can set you apart from competitors and attract loyal customers.
SOC reporting ensures compliance and strengthens your organization’s reputation, promoting growth, trust, and long-term success in an increasingly competitive domain.
After understanding the key benefits, it’s essential to know how to select the right SOC report for your specific needs.
Choosing the right SOC report depends on your specific needs and the audience who will rely on it. Consider your goals to help you pick the right SOC report for your business.
En VJM Global, guiamos a empresas como la suya en la selección del informe SOC adecuado, adaptado a sus necesidades específicas, garantizando el cumplimiento y la eficiencia operativa. Hable con un experto hoy mismo.
Consejo: Comience con una auditoría Tipo I y recopile evidencia para el Tipo II simultáneamente. Este enfoque le ahorra tiempo y esfuerzo cuando llegue el momento de actualizar.
Evaluar cuidadosamente las necesidades de su negocio, el cronograma y la audiencia le ayuda a seleccionar el informe SOC que proporciona el nivel adecuado de garantía y respalda sus objetivos de cumplimiento.
Ahora que sabe cómo elegir el informe correcto, veamos algunos escenarios comunes y las soluciones SOC que se ajustan a esas necesidades.
Al elegir el informe SOC adecuado, es crucial alinear su decisión con sus necesidades, objetivos y cronograma específicos. Aquí tiene una tabla con algunos escenarios comunes y las soluciones SOC que mejor se adaptan a cada uno.
Seleccionar el informe SOC adecuado para sus necesidades únicas garantiza el cumplimiento, genera confianza y protege sus operaciones comerciales de manera efectiva.
Also Read: Company Audit Checklist Guide for Businesses
Con esos escenarios en mente, echemos un vistazo a algunos de los desafíos que enfrentan las empresas al buscar el cumplimiento SOC.
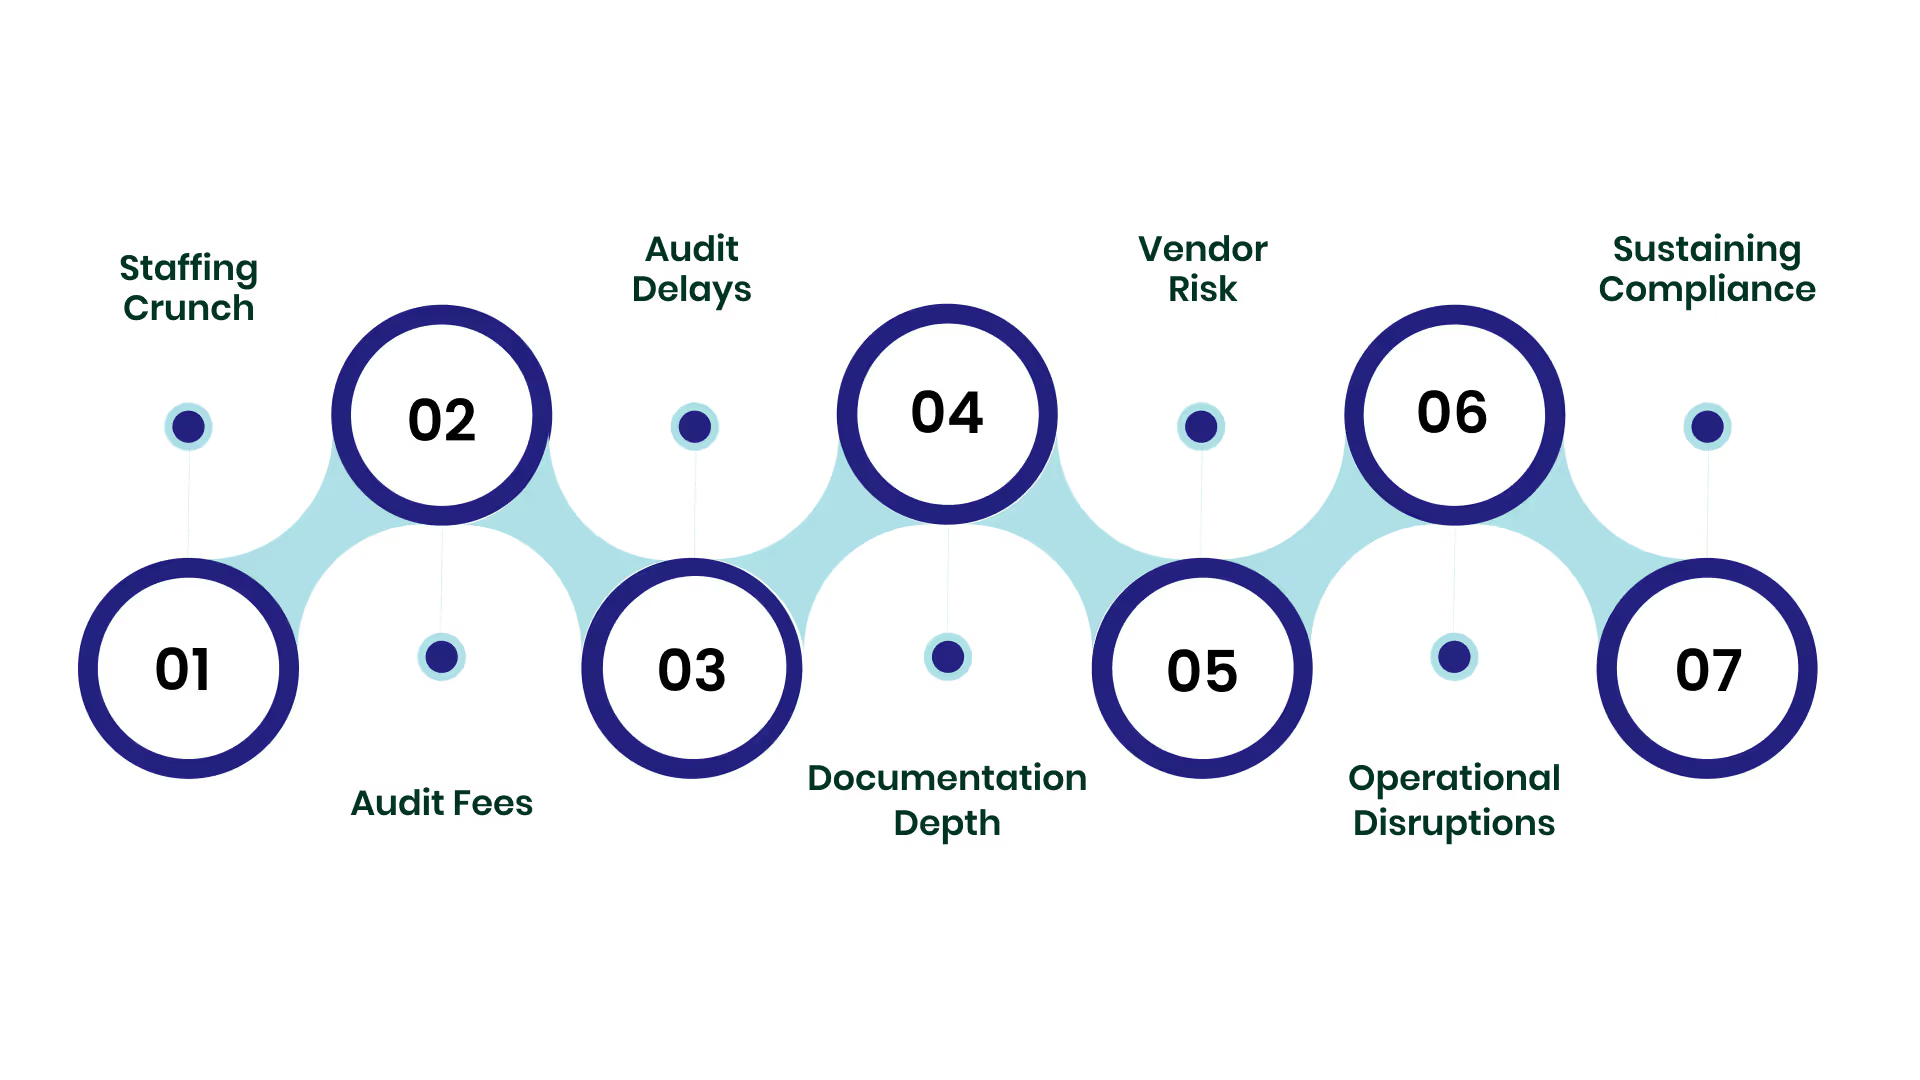
Las empresas a menudo enfrentan obstáculos importantes al obtener la certificación SOC. Aquí hay un desglose de los desafíos más comunes y por qué son importantes:
Estos desafíos arrojan luz sobre el alcance total del proceso SOC, enfatizando la necesidad de una planificación integral, recursos y un compromiso continuo con el cumplimiento.
Lea también: Gestión del trabajo de auditoría en el extranjero: desafíos y soluciones comunes
Una vez cubiertos los desafíos y las soluciones, VJM Global está aquí para guiarlo en cada paso del proceso de informes SOC.
Manejar las complejidades de los informes SOC puede ser abrumador, pero VJM Global está aquí para ayudar a agilizar el proceso y garantizar que su empresa cumpla con facilidad. Así es como podemos apoyarlo:
Deje que VJM Global le ayude a gestionar de forma eficiente el proceso de informes SOC, garantizando la seguridad, el cumplimiento y el éxito operativo en cada paso del camino.
El cumplimiento SOC puede ser un proceso complejo, pero comprender los requisitos y superar los obstáculos comunes es crucial para las empresas que buscan generar confianza y seguridad. Abordar las brechas de recursos, gestionar el cumplimiento de los proveedores y mantener una preparación constante para las auditorías son pasos clave hacia un compromiso SOC exitoso.
Con la estrategia y el apoyo adecuados, las empresas pueden lograr la certificación SOC y fortalecer su postura de seguridad general. VJM Global ofrece orientación experta y soluciones integrales para ayudar a su empresa a cumplir con los estándares de cumplimiento SOC de manera eficiente. Póngase en contacto hoy mismo para asegurar su éxito en el proceso SOC.
Los informes SOC están diseñados para evaluar la gestión que hace una empresa de sus sistemas y datos. Ayudan a las empresas a garantizar que sus servicios cumplan con los estándares de seguridad y cumplimiento necesarios.
El cumplimiento SOC 2 es especialmente importante para empresas tecnológicas, proveedores de SaaS y organizaciones que manejan datos confidenciales de clientes. Si su empresa trata con información personal o financiera, SOC 2 demuestra que se toma en serio la seguridad y la privacidad de los datos.
Las auditorías SOC deben realizarse anualmente o siempre que se produzcan cambios significativos en sus sistemas, políticas u operaciones. Las auditorías periódicas ayudan a garantizar el cumplimiento continuo y dan a sus clientes la confianza de que sus prácticas de seguridad siguen estando actualizadas.
Un informe SOC 2 Tipo I evalúa cómo están diseñados los controles en un momento específico, mientras que un informe SOC 2 Tipo II evalúa la eficacia de esos controles durante un período (normalmente de seis meses a un año). El Tipo II es más completo, ya que analiza la implementación continua de los controles.
Los informes SOC 1 y SOC 2 suelen compartirse con clientes y partes interesadas específicos que necesitan conocer sus prácticas de gestión de datos. Sin embargo, los informes SOC 3 están diseñados para compartirse públicamente, ofreciendo una visión general de alto nivel sin entrar en detalles específicos.




