

今日のビジネス環境において、セキュリティとコンプライアンスは極めて重要です。92%の組織が毎年複数のコンプライアンス監査を受けており、SOC 2は、あらゆる業界の企業にとって最も不可欠なフレームワークのトップ3に常にランクインしています。
機密データを扱う企業にとって、コンプライアンスの確保は顧客との関係やビジネスの成長に影響を与える、信頼構築のための重要なツールです。しかし、SOCレポートの複雑な管理は容易ではありません。
本ブログでは、SOC(System and Organization Control)レポートとは何か、その種類(SOC 1、SOC 2、SOC 3)、そしてなぜビジネスにおいて重要なのかを解説します。また、SOCレポートがどのように信頼構築、リスク管理、業務改善に役立つのか、その重要な洞察についても触れていきます。それでは始めましょう。
SOC(Service Organization Control)レポートは、米国公認会計士協会(AICPA)が策定した、企業の内部統制を評価するためのフレームワークです。これらのレポートは、クライアント、パートナー、規制当局などのステークホルダーに対し、機密データが安全に管理されていることを保証するものです。
SOCレポートは、AICPAの認定を受けた公認会計士事務所による独立した評価です。組織のさまざまなシステム、プロセス、インフラストラクチャ全体にわたる内部統制を評価します。
次に、3種類のSOCレポートの詳細と、それぞれの違いについて見ていきましょう。
SOCレポートは、SOC 1、SOC 2、SOC 3の3つのカテゴリーに分類されます。それぞれ目的や対象読者が異なり、企業がセキュリティ、コンプライアンス、業務効率化への取り組みをアピールするのに役立ちます。
3種類のSOCレポートの簡単な比較は以下の通りです。
SOC 1レポートは、財務報告に関連する内部統制に焦点を当てています。クライアントや監査人は、サービス組織が管理する財務データの正確性を検証するために、これらのレポートを要求します。
SOC 2レポートは、セキュリティ、可用性、処理の整合性、機密保持、プライバシーに関連する統制を評価します。これらは、機密データを扱うテクノロジー企業やクラウドサービスプロバイダーにとって特に重要です。
SOC 2は、組織がどのように機密データを安全に取り扱っているかについて、詳細な洞察を提供します。
SOC 3 reports are high-level summaries of SOC 2 compliance, designed for public distribution. They omit sensitive details about controls and testing procedures.
SOC 3 simplifies the information in SOC 2 for broader accessibility while still demonstrating commitment to best practices.
These reports are not just regulatory requirements; they are also valuable tools to build and maintain trust with clients and stakeholders. VJM Global can help you select and prepare the right SOC report, ensuring your business meets all necessary standards with expert guidance every step of the way. Get started today.
With a clear understanding of the different types of SOC reports, let's explore the benefits these reports offer to your business.

SOC reporting offers several advantages that go beyond meeting compliance requirements. Here are some key benefits:
Proper SOC reporting ensures that your organization's security protocols are well-documented and validated. In the event of a data breach, an SOC report can demonstrate that you followed the necessary security measures, helping reduce legal and financial liabilities.
Non-compliance can lead to hefty fines, penalties, and damage to your reputation. For instance, a healthcare provider with a SOC 2 report can demonstrate HIPAA compliance during an audit, potentially avoiding legal and regulatory repercussions.
SOC reports are often required for businesses looking to partner with larger organizations or enter new markets. For example, a fintech startup may use SOC 1 reports to demonstrate resilient financial transaction controls.
These are crucial for securing partnerships with banks or financial institutions, facilitating growth, and market entry.
Being SOC certified signals to customers and partners that you value their data privacy and are committed to safeguarding it. A SOC 2-certified cloud provider, for instance, sends a strong message of trustworthiness, which can set you apart from competitors and attract loyal customers.
SOC reporting ensures compliance and strengthens your organization’s reputation, promoting growth, trust, and long-term success in an increasingly competitive domain.
After understanding the key benefits, it’s essential to know how to select the right SOC report for your specific needs.
Choosing the right SOC report depends on your specific needs and the audience who will rely on it. Consider your goals to help you pick the right SOC report for your business.
At VJM Global, we guide businesses like yours in selecting the right SOC report tailored to your unique needs, ensuring compliance and operational efficiency. Talk to an expert today.
ヒント: まずType I監査から開始し、同時にType IIに向けた証跡収集を行うことをお勧めします。このアプローチにより、将来的なアップグレード時の時間と労力を削減できます。
ビジネスニーズ、スケジュール、対象読者を慎重に評価することで、適切なレベルの保証を提供し、コンプライアンス目標を達成できるSOC報告書を選択できます。
適切な報告書の選び方がわかったところで、次は一般的なシナリオと、それぞれのニーズに合ったSOCソリューションについて見ていきましょう。
適切なSOC報告書を選択する際は、特定のニーズ、目標、スケジュールに合わせて決定することが重要です。以下に、一般的なシナリオとそれぞれに最適なSOCソリューションをまとめた表を記載します。
独自のニーズに適したSOC報告書を選択することで、コンプライアンスを確保し、信頼を構築し、ビジネス運営を効果的に保護することができます。
あわせて読みたい:企業向け監査チェックリストガイド
これらのシナリオを踏まえた上で、企業がSOCコンプライアンスを推進する際に直面する課題について見ていきましょう。
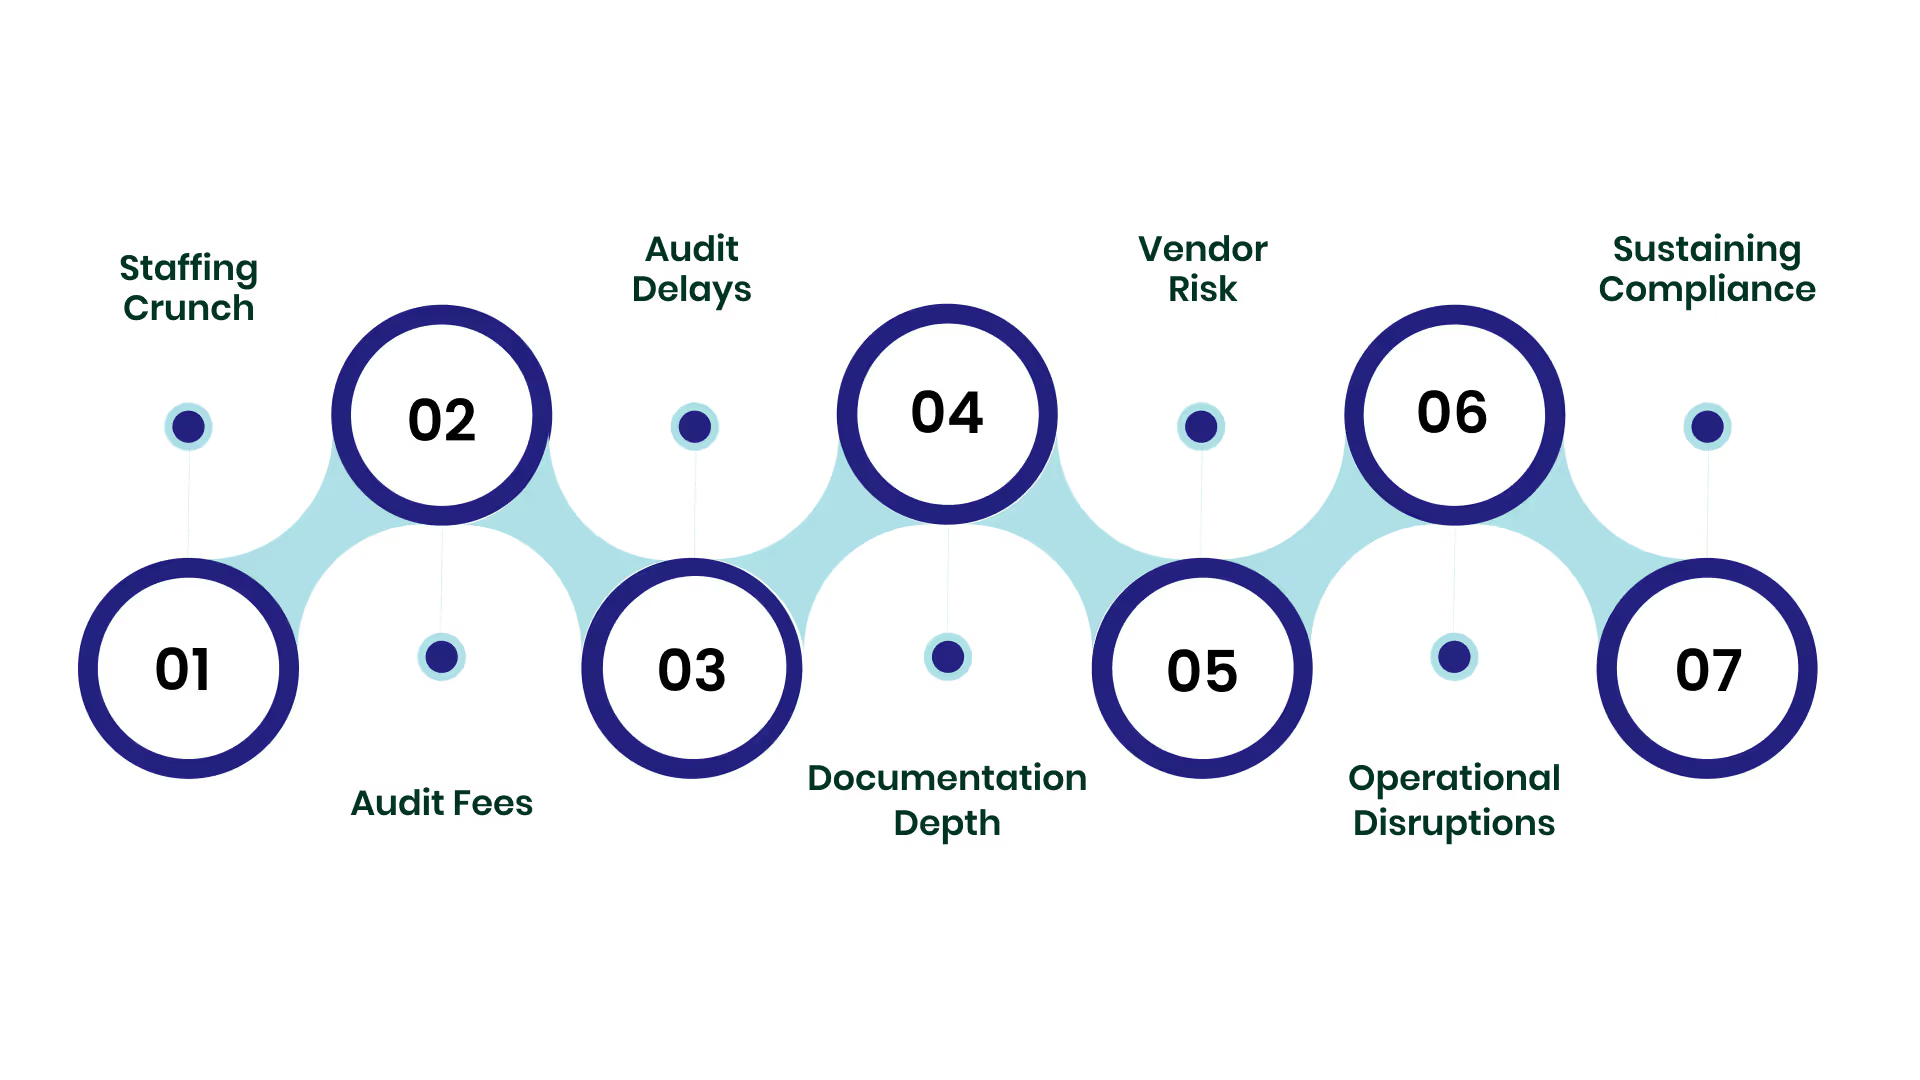
企業がSOC認証を取得する際には、しばしば大きな障壁に直面します。ここでは、最も一般的な課題とその重要性について解説します。
これらの課題はSOCプロセスの全体像を浮き彫りにするものであり、包括的な計画、リソースの確保、そしてコンプライアンスへの継続的な取り組みの重要性を強調しています。
あわせて読みたい:オフショア監査業務の管理:よくある課題と解決策
課題と解決策を理解したところで、VJM GlobalがSOC報告書取得のあらゆるステップをガイドいたします。
SOC報告書の複雑な対応は大きな負担となり得ますが、VJM Globalがプロセスを効率化し、貴社のコンプライアンス達成を容易にサポートします。当社の支援内容は以下の通りです:
VJM Globalが、SOC報告プロセスを効率的に進めるお手伝いをします。セキュリティ、コンプライアンス、そして業務の成功をあらゆる段階で確実にします。
SOCコンプライアンスは複雑なプロセスになり得ますが、要件を理解し、一般的な障害を克服することは、信頼とセキュリティの構築を目指す企業にとって不可欠です。リソース不足への対処、ベンダーコンプライアンスの管理、そして継続的な監査準備体制の維持は、すべてSOCエンゲージメントを成功させるための重要なステップです。
適切な戦略とサポートがあれば、企業はSOC認証を取得し、全体的なセキュリティ体制を強化できます。VJM Globalは、貴社のビジネスがSOCコンプライアンス基準を効率的に満たせるよう、専門的なガイダンスと包括的なソリューションを提供します。今すぐお問い合わせください。SOCプロセスの成功を確実なものにしましょう。
SOCレポートは、企業のシステムおよびデータ管理状況を評価するために設計されています。これにより、企業は自社のサービスが必要なセキュリティおよびコンプライアンス基準を満たしていることを確認できます。
SOC 2コンプライアンスは、テクノロジー企業、SaaSプロバイダー、および機密性の高い顧客データを扱う組織にとって特に重要です。個人情報や財務情報を扱うビジネスであれば、SOC 2はデータセキュリティとプライバシーを真剣に考えていることの証明になります。
SOC監査は毎年、またはシステム、ポリシー、業務に重大な変更があった際に実施する必要があります。定期的な監査は継続的なコンプライアンスを保証し、貴社のセキュリティ対策が最新であることをクライアントに確信させます。
SOC 2 Type Iレポートは特定の時点における管理策の設計を評価するのに対し、SOC 2 Type IIレポートは一定期間(通常6ヶ月から1年)にわたる管理策の有効性を評価します。Type IIは管理策の継続的な運用状況を確認するため、より包括的な内容となります。
SOC 1およびSOC 2レポートは通常、貴社のデータ管理慣行を理解する必要がある特定のクライアントやステークホルダーと共有されます。一方、SOC 3レポートは公開を前提としており、詳細に立ち入ることなく、全体的な概要を提供します。



